DRaaS | سرویس بازیابی از فاجعه
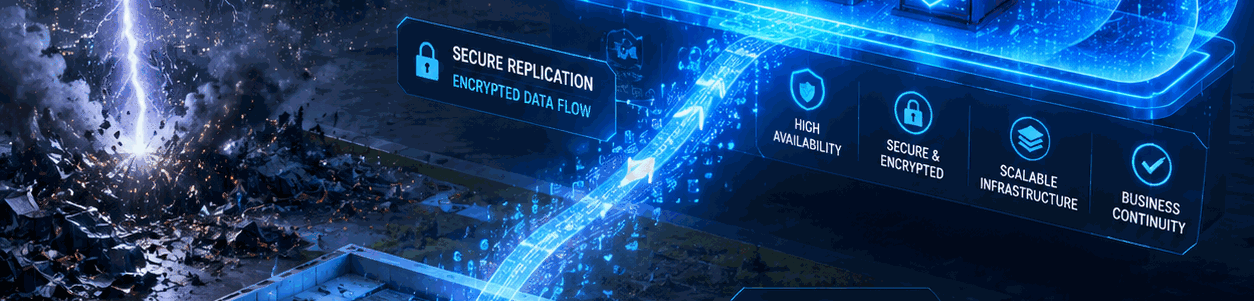
بازیابی هوشمند و تداوم کسبوکار با
Cloud DRaaS (Disaster Recovery as a Service)
پایداری زیرساخت IT در برابر بحران، حملات باجافزاری و خطاهای انسانی
مشاوره رایگان و برآورد هزینه مشاهده بیشتردر دنیای دیجیتال امروز، توقف سرویسهای فناوری اطلاعات میتواند خسارتهای مالی و عملیاتی سنگینی برای سازمانها ایجاد کند. خرابی سختافزار، حملات باجافزاری، خطاهای انسانی یا اختلال در دیتاسنتر میتوانند دسترسی به سیستمهای حیاتی را مختل کنند. راهکار DRaaS مجموعهای از قابلیتهای فنی و مدیریتی را فراهم میکند که به سازمانها کمک میکند زیرساختهای فناوری اطلاعات خود را در برابر انواع اختلالات و بحرانها محافظت کنند. این قابلیتها امکان Replication مستمر دادهها، بازیابی سریع ماشینهای مجازی، مدیریت متمرکز فرآیندهای بازیابی و اجرای سناریوهای Failover را فراهم میکنند تا سرویسهای حیاتی سازمان در کوتاهترین زمان ممکن دوباره در دسترس قرار گیرند. با استفاده از این قابلیتها، سازمانها میتوانند از سلامت و امنیت دادههای خود اطمینان حاصل کرده و در صورت بروز هرگونه حادثه، فرآیند بازیابی زیرساختهای IT را بهصورت سریع، کنترلشده و قابل مدیریت اجرا کنند.
چرا سازمانها به DRaaS نیاز دارند
راهکار Disaster Recovery as a Service (DRaaS) با فراهم کردن یک محیط آماده بازیابی در زیرساخت ابری، این امکان را فراهم میکند که در زمان وقوع بحران، سرویسها و دادههای سازمان در کوتاهترین زمان ممکن بازیابی شده و فعالیتهای کسبوکار بدون وقفه ادامه پیدا کند. این راهکار علاوه بر افزایش تابآوری زیرساخت فناوری اطلاعات، نیاز به سرمایهگذاری سنگین برای ایجاد سایت پشتیبان سنتی را نیز از بین میبرد.
با استفاده از DRaaS، سازمانها میتوانند با اطمینان بیشتری به تداوم سرویسهای حیاتی خود تکیه کنند، ریسک از دست رفتن دادهها را کاهش دهند و آمادگی لازم برای مواجهه با شرایط بحرانی را در زیرساخت IT خود ایجاد نمایند.
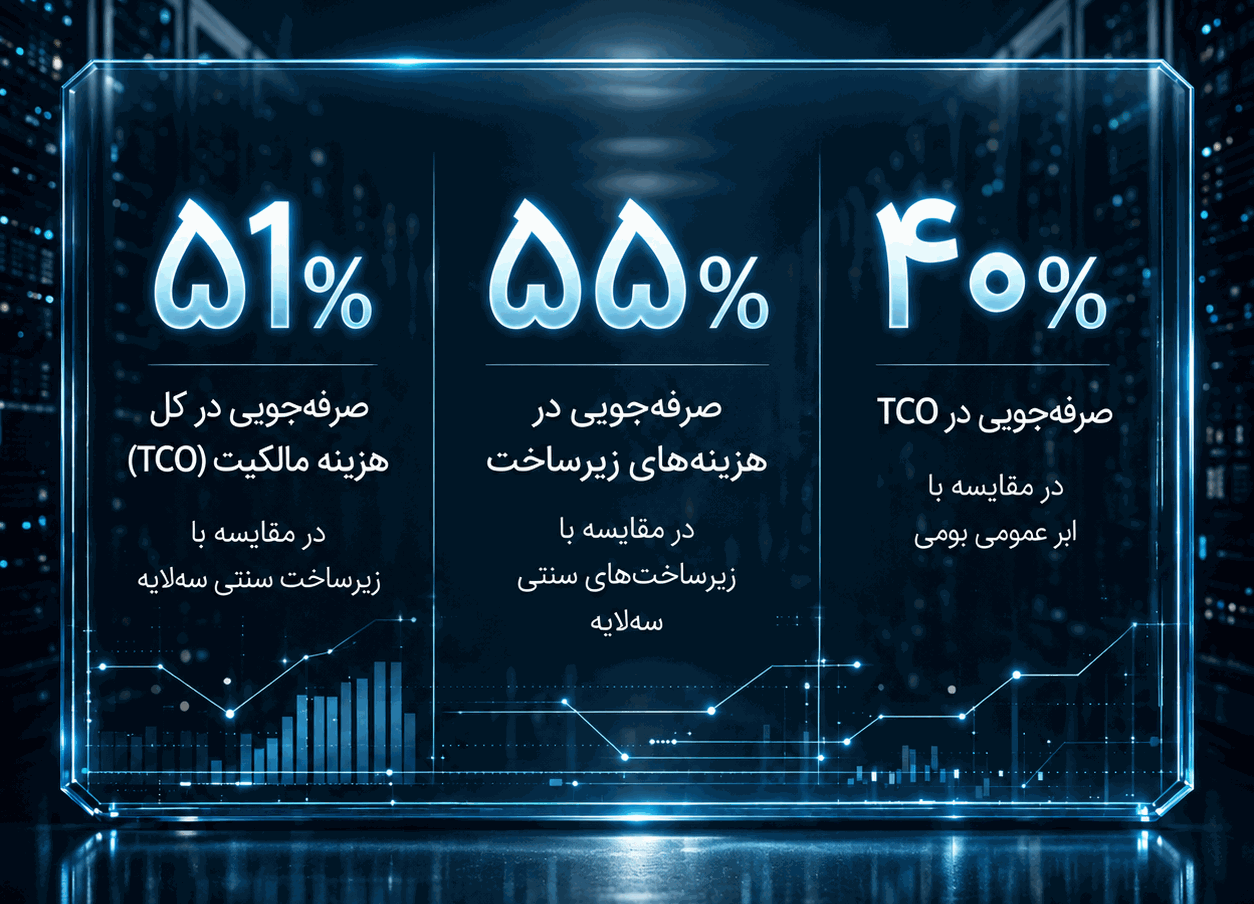
ارزشهای کلیدی
قابلیتهای فنی
شاخصهای کلیدی بازیابی (Recovery Metrics)
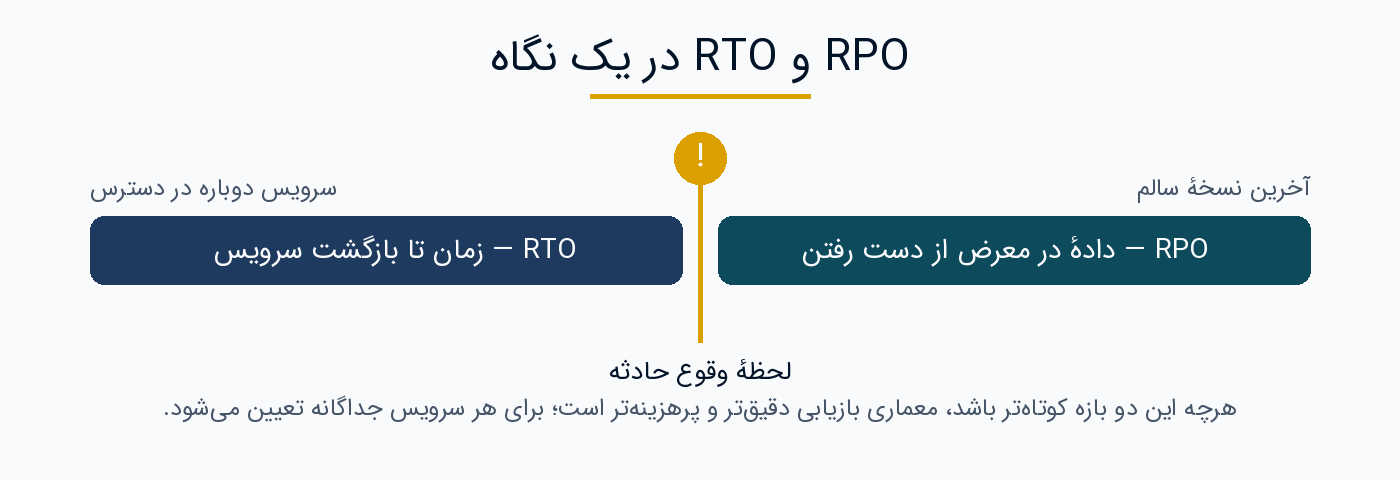
در راهکار DRaaS، تداوم سرویسها بر اساس شاخصهای استاندارد و قابل اندازهگیری طراحی و تضمین میشود. این شاخصها تعیین میکنند در صورت وقوع حادثه، چه میزان داده قابل بازیابی است و چه مدت زمان برای بازگرداندن سرویسها نیاز خواهد بود.
RPO – Recovery Point Objective
RPO حداکثر میزان دادهای را مشخص میکند که ممکن است بین آخرین نقطه Replication تا زمان وقوع حادثه از دست برود. این شاخص مستقیماً به فاصله زمانی بین عملیاتهای Replication وابسته است و نقش مهمی در کاهش ریسک از دست رفتن اطلاعات حیاتی ایفا میکند.
در راهکار DRaaS، RPO میتواند بر اساس حساسیت سرویسها و نیاز کسبوکار، بهصورت Near Real-Time یا زمانبندیشده تنظیم شود.
RTO – Recovery Time Objective
RTO مدت زمانی است که از لحظه بروز اختلال تا بازیابی کامل سرویسها و در دسترس قرار گرفتن آنها برای کاربران صرف میشود. این شاخص شامل فرآیندهای فعالسازی زیرساخت DR، اجرای Failover، راهاندازی ماشینهای مجازی و بازسازی تنظیمات شبکه است. کاهش RTO به معنای حداقلسازی زمان توقف سرویسها و جلوگیری از خسارتهای عملیاتی و مالی است.
این شاخصها برای هر سرویس یا Workload بهصورت اختصاصی طراحی میشوند و میتوانند بر اساس سطح اهمیت سامانهها (Critical، Important، Standard) تعریف شوند. به این ترتیب، سازمان میتواند برای سرویسهای حیاتی RPO و RTO سختگیرانهتری در نظر بگیرد و منابع را بهصورت هدفمند مدیریت کند.
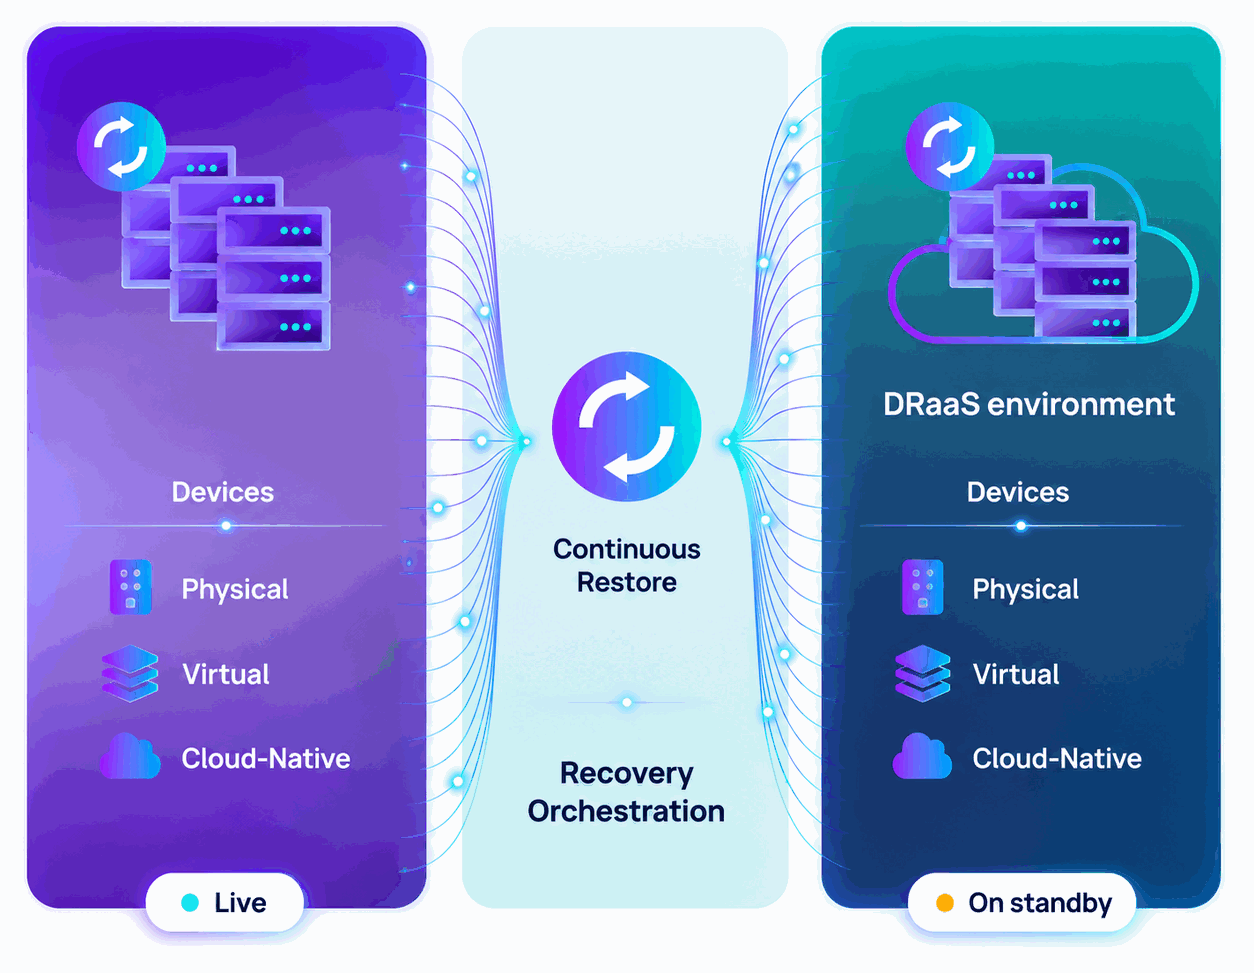
دیاگرام ساده از فرایند انجام کار DRaaS
Failover
Replication
Failback
مزایای استفاده از DRaaS نسبت به سایت پشتیبان سنتی
| ویژگی | DRaaS | سایت پشتیبان سنتی |
|---|---|---|
| محیط | زیرساخت ابری (مقیاسپذیر و مقرونبهصرفه) | نیاز به مالکیت یا اجاره یک سایت دوم (پر هزینه) |
| هزینه زیرساخت | پرداخت به میزان مصرف / اشتراکی | خرید و نگهداری سختافزار مشابه |
| مدیریت | مدیریت سادهتر و برونسپاریشده | مدیریت توسط تیم داخلی (پیچیده و زمانبر) |
| تست | تست آسان و تکرارپذیر بدون تأثیر بر محیط عملیاتی | تست دشوار، امکان ایجاد اختلال در محیط عملیاتی |
| زمان بازیابی (RTO/RPO) | بازیابی سریعتر، با failover/failback خودکار | بازیابی کندتر، نیازمند مداخله دستی |
| مقیاسپذیری | مقیاسپذیری آسان برای پاسخگویی به نیازهای متغیر | مقیاسپذیری دشوار؛ نیازمند سختافزار اضافی |
سناریوهای عملیاتی و بحرانی قابل پشتیبانی
راهکار DRaaS فراتر از یک کپی ساده از دادههاست؛ این سرویس یک طرح جامع برای مقابله با طیف وسیعی از تهدیدات فیزیکی و سایبری است. در هر یک از سناریوهای زیر، زیرساخت ابری ما آماده است تا بار پردازشی سازمان شما را بر عهده بگیرد.
از کار افتادن کامل دیتاسنتر (Site Failure)
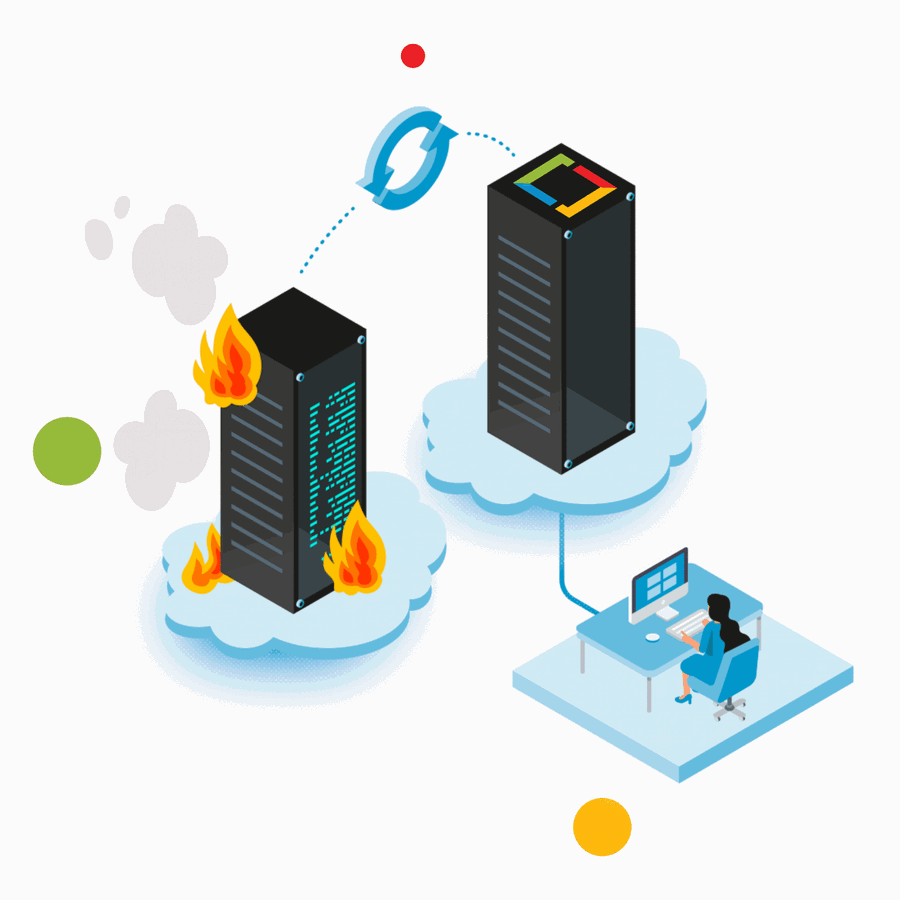
در صورتی که سایت اصلی سازمان به هر دلیلی (سختافزاری یا زیرساختی) کاملاً از مدار خارج شود، کل زیرساخت IT در محیط ابری DR فعال شده و تداوم کسبوکار تضمین میگردد.
خرابی تجهیزات کلیدی (Hardware Outage)
از کار افتادن سرورهای میزبان یا تجهیزات ذخیرهسازی (Storage) میتواند منجر به توقف سرویسهای حیاتی شود. در این شرایط، با اجرای فرآیند Failover، ماشینهای مجازی بلافاصله در محیط ابری بازیابی میشوند.
حملات باجافزاری و تهدیدات سایبری (Ransomware Protection)
در صورت آلودگی سیستمها به باجافزار، با استفاده از نسخههای ایزوله و غیرقابل تغییر (Immutable Snapshots)، میتوان سیستمها را به آخرین نقطه زمانی سالم (قبل از نفوذ) بازگرداند.
خطاهای انسانی و حذف ناخواسته دادهها
اشتباهات عملیاتی یا حذف تصادفی دادهها و تنظیمات شبکه، دیگر منجر به توقف طولانیمدت نمیشود؛ DRaaS امکان بازگشت سریع به وضعیت پایدار قبلی را فراهم میکند.
اختلالات گسترده زیرساختی (Power & Network)
قطعیهای طولانیمدت برق یا اختلال در لینکهای ارتباطی دیتاسنتر اصلی، تأثیری بر در دسترس بودن سرویسهای شما در محیط ابری نخواهد داشت.
حوادث غیرمترقبه و طبیعی
در برابر حوادثی مانند آتشسوزی، سیل یا هر عاملی که دسترسی فیزیکی به دیتاسنتر را غیرممکن کند، زیرساخت ابری شما در یک منطقه جغرافیایی مجزا، امنیت و پایداری سرویسها را تضمین میکند.
انواع ساختارهای DRaaS
سوالات متداول
تفاوت DRaaS با بکاپ معمولی چیست؟
در بکاپ معمولی، شما فقط کپی دادهها را دارید و بازیابی آن زمانبر است. اما در DRaaS، زیرساخت پردازشی و شبکه شما در ابر آماده است و با یک کلیک، سرویسها ظرف چند دقیقه به مدار بازمیگردند.
آیا برای استقرار DRaaS نیاز به تغییر در معماری شبکه داریم؟
خیر. راهکار آدفــا به گونهای طراحی شده که با کمترین تغییر در ساختار فعلی شبکه و سیستمهای شما سازگار شود.
فرآیند تست دورهای چگونه انجام میشود؟
تستها در یک محیط کاملاً ایزوله (Sandbox) اجرا میشوند. این محیط شبکهای مستقل دارد تا بدون تداخل با سرورهای اصلی، از صحت بازیابی اطمینان حاصل شود.
نحوه محاسبه هزینهها چگونه است؟
هزینهها بر اساس منابع رزرو شده (فضای ذخیرهسازی، تعداد VMها و منابع پردازشی) محاسبه میشود که بسیار مقرونبهصرفهتر از خرید تجهیزات فیزیکی است.
برای مشاوره تخصصی DRaaS با ما در ارتباط باشید
اگر به دنبال طراحی یک راهکار بازیابی مطمئن و متناسب با زیرساخت سازمان خود هستید، کارشناسان ما آمادهاند تا با ارزیابی فنی محیط شما، بهترین سناریوی Disaster Recovery را پیشنهاد دهند.
برای دریافت مشاوره تخصصی و بررسی سطح آمادگی زیرساخت خود، همین حالا با ما تماس بگیرید.
تماس با ما مشاهدهٔ سرویس در پورتال آدفا