
هشدار در خصوص آسیبپذیری موجود در محصولات سیسکو
شرکت سیسکو در بهروزرسانی اخیر خود، بهروزرسانیهایی را به منظور وصله چندین آسیبپذیری موجود در محصولات خود منتشر کرد.

شرکت سیسکو در بهروزرسانی اخیر خود، بهروزرسانیهایی را به منظور وصله چندین آسیبپذیری موجود در محصولات خود منتشر کرد.
به کاربران توصیه میشود هرچه سریعتر بهروزرسانیهای منتشر شده را در سیستم خود اعمال نمایند.
این آسیبپذیریها محصولات سیسکو زیر را تحت تاثیر خود قرار میدهند:
- Cisco APIC and Cisco Cloud APIC
- Cisco NX-OS Software
- Cisco Nexus 9000 Series Fabric Switches
مطالعه بیشتر: باجگیران سایبری به دنبال چه اطلاعاتی هستند؟
مهاجم با بهرهبرداری از این آسیبپذیریها میتواند منجر به اجرای کد دلخواه، افزایش سطح دسترسی به سطح admin یا ایجاد شرایط منع سرویس شود.
برخی آسیبپذیریهای مهمتر وصله شده سیسکو در این بهروزرسانیها در جدول زیر آورده شده است:
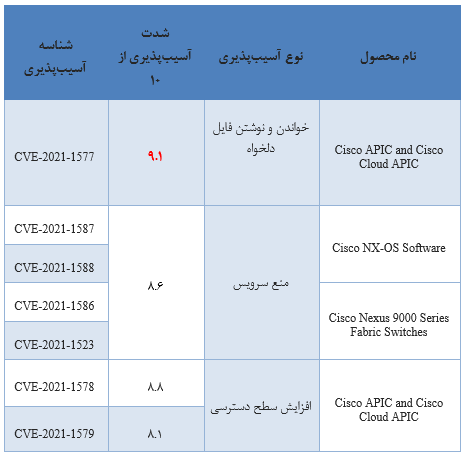
جهت اطلاع از روش کاهش مخاطرات آسیبپذیریهای مذکور و همچنین سایر آسیبپذیریها (شدت متوسط) و جزییات فنی آنها به پیوند زیر مراجعه نمایید:
https://tools.cisco.com/security/center/publicationListing.x
منابع:
https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-capic-frw-Nt3RYxR2
https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-capic-pesc-pkmGK4J
https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-capic-chvul-CKfGYBh8
گام بعدی
این موضوع را برای زیرساخت سازمان خود بررسی کنید
اگر این مقاله به مسئلهای در شبکه، امنیت، مرکز داده یا مجازیسازی سازمان شما نزدیک است، تیم آدفا میتواند مسیر بررسی و اقدام را روشنتر کند.
درخواست بررسی تخصصی